Falha grave no Paint do Windows 11 deixa uma imagem abrir a porta do computador
Resumo do Radar do Clã a partir de Tecnoblog. Edição nº 31, 8 de novembro de 2026.
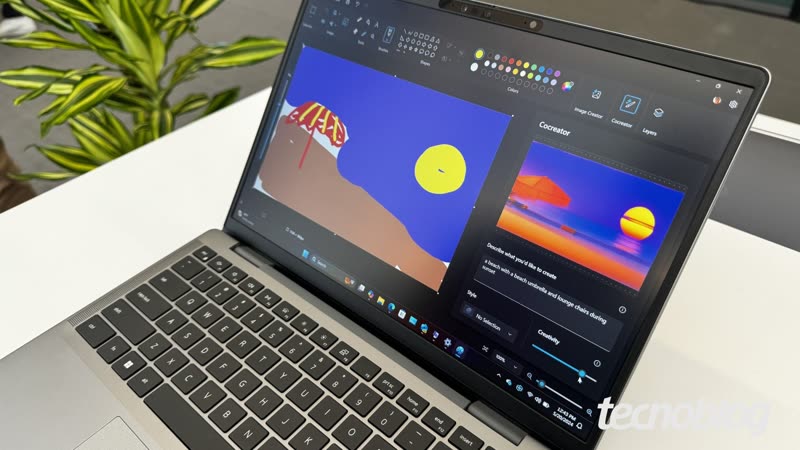
Uma vulnerabilidade com nota 8,1 de 10 no Paint do Windows 11 permite que um arquivo de imagem malicioso execute código no computador com os mesmos acessos de quem o abriu. A Microsoft já corrigiu na versão 11.2609.401.0, mas a atualização vem pela Microsoft Store, não pelo Windows Update. Para conferir, abra o Paint, clique na engrenagem e veja o número da versão.
Por que importa
Ninguém desconfia do Paint, e é por isso que funciona. Imagem recebida por e-mail ou WhatsApp também é arquivo. Vale passar a dica para a equipe hoje, antes que alguém abra a imagem errada.
O que você achou desta notícia?
A reportagem completa está em Tecnoblog, publicada em 6 de novembro de 2026. O Radar resume e comenta; a apuração é da fonte.
Ler na fonte original ↗